Kush
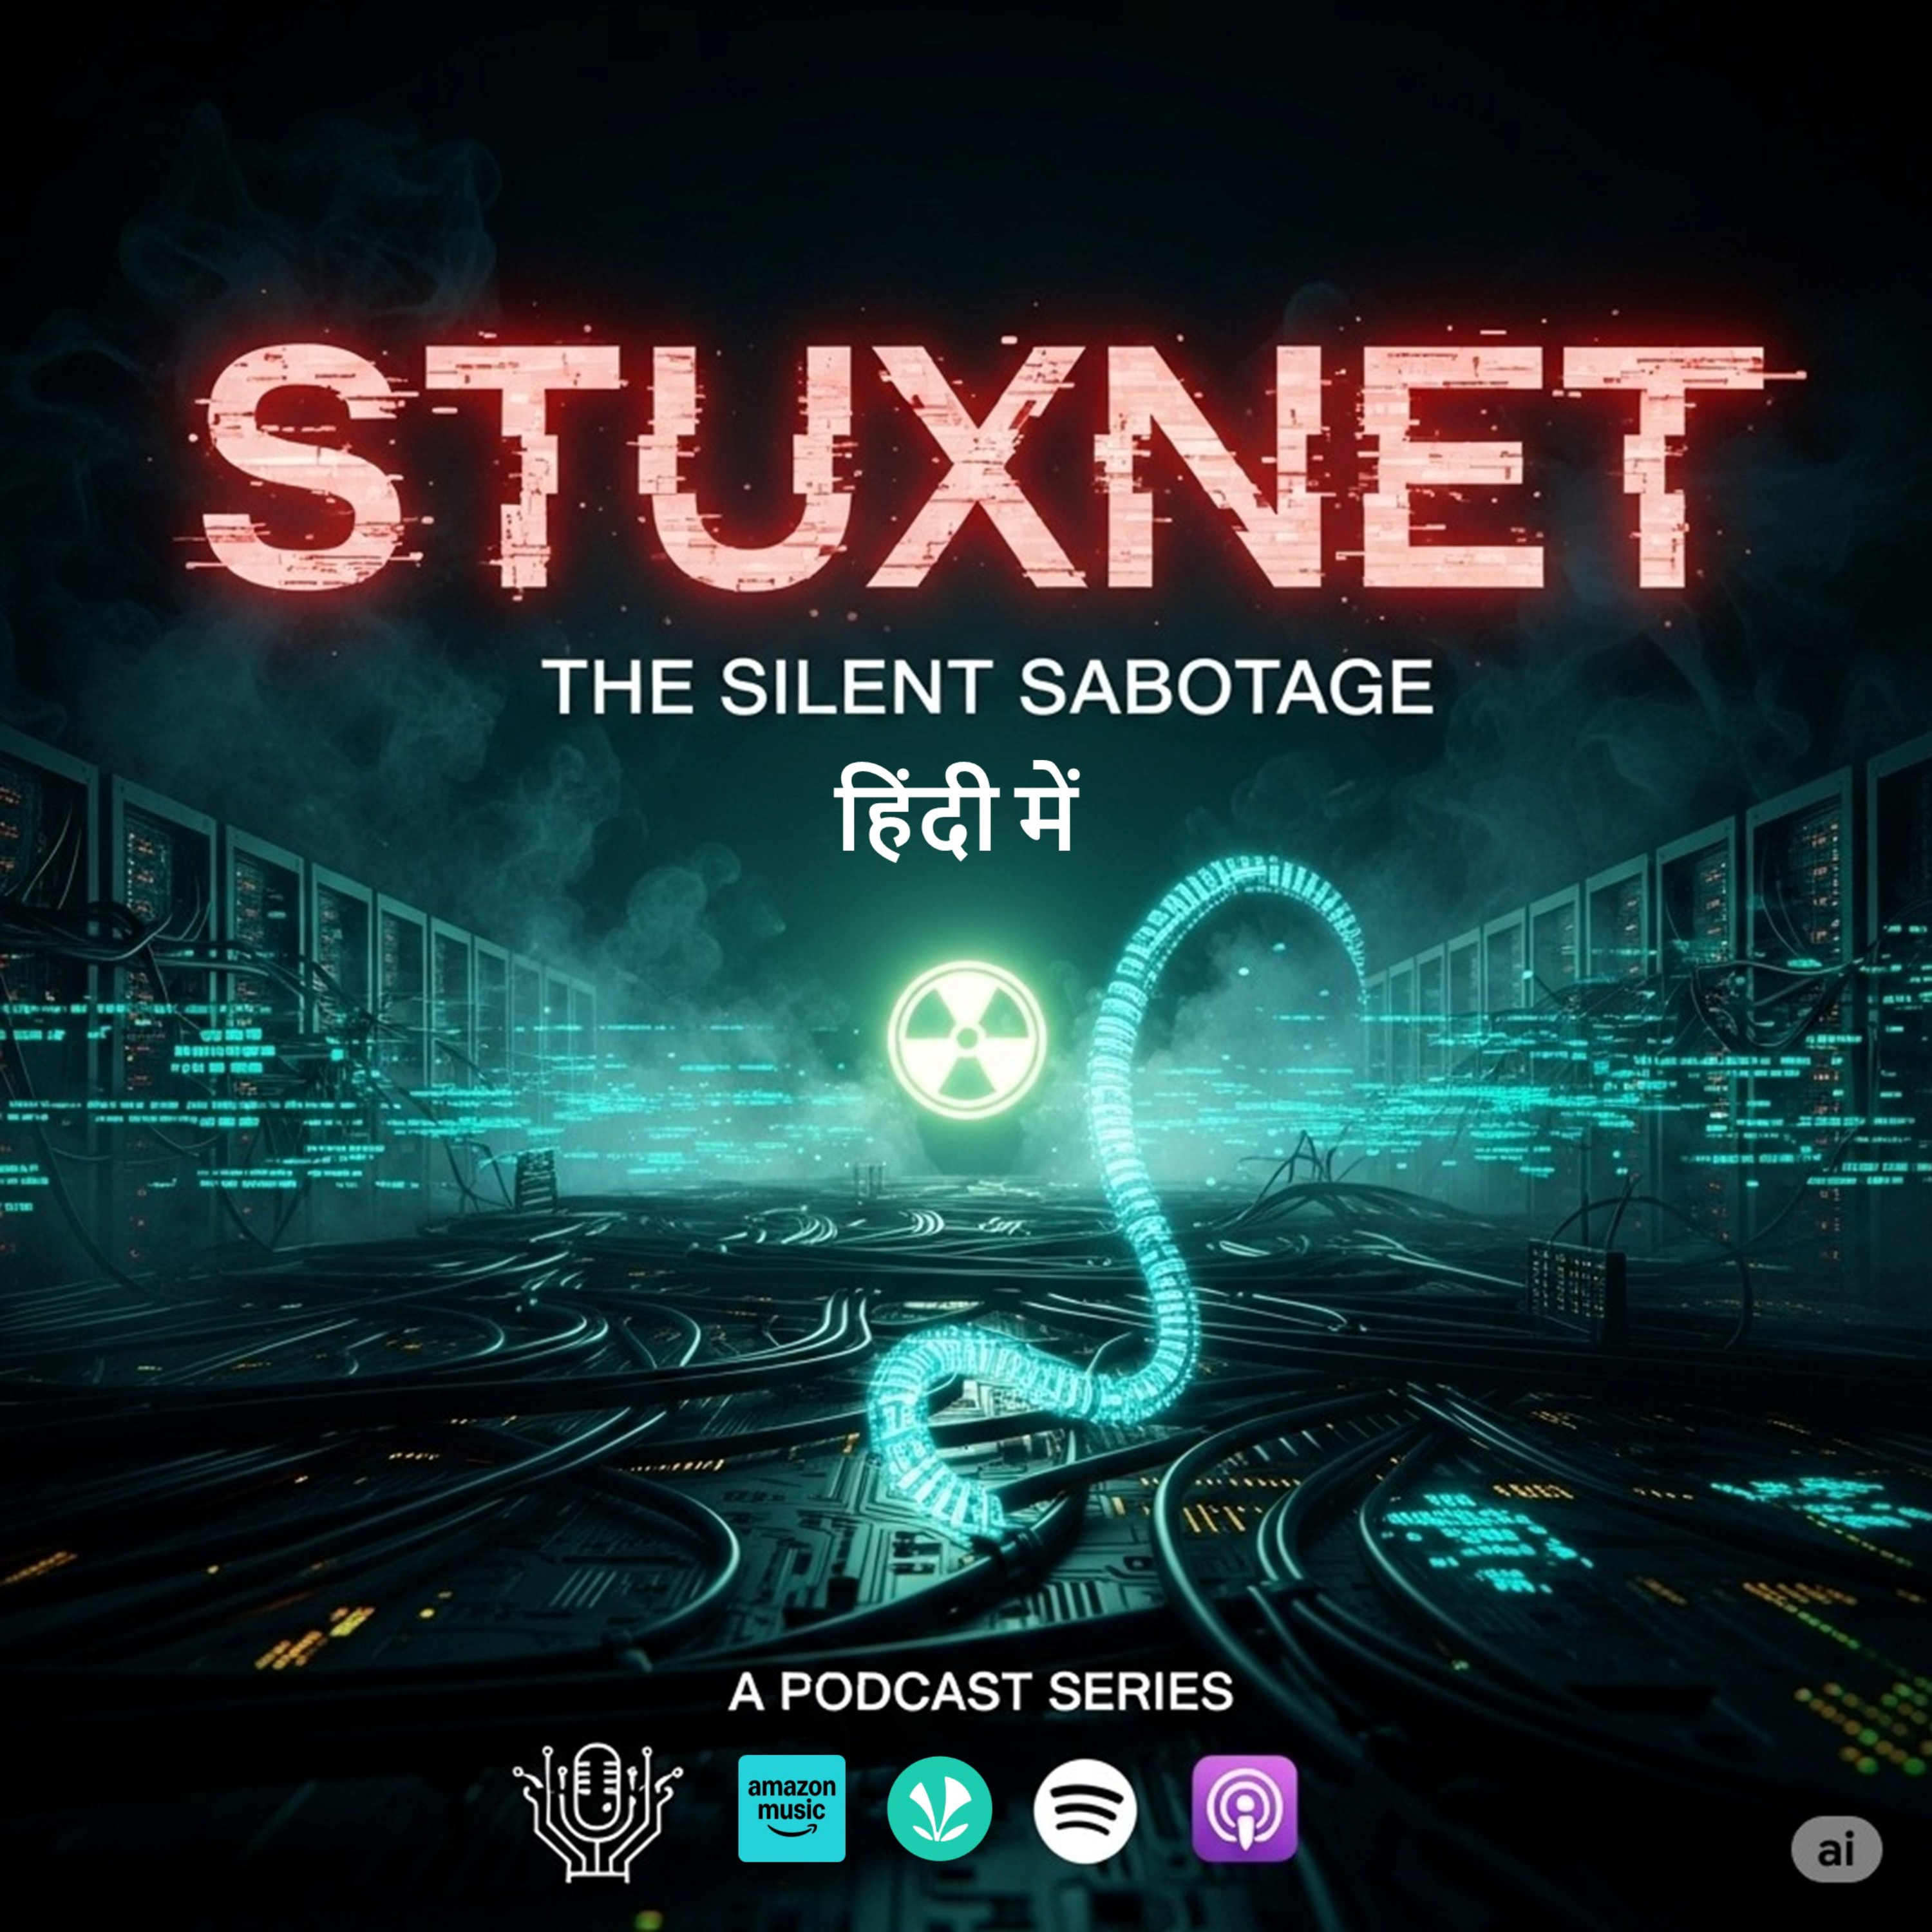
Stuxnet - the silent sabotage (हिंदी में)
क्या आपने कभी सोचा है कि अदृश्य युद्ध कैसे लड़े जाते हैं? यह पॉडकास्ट आपको स्टक्सनेट की अविश्वसनीय सच्ची कहानी में ले जाएगा, जो दुनिया का पहला डिजिटल हथियार था!जानिए कैसे इस कमाल के malware ने चुपचाप ईरान के परमाणु कार्यक्रम को ठप कर दिया, और साइबर युद्ध को हमेशा के लिए बदल दिया। हम इसकी smart इंजीनियरिंग, हिम्मत भरे मिशन और उन दिमागों के बारे में बात करेंगे जिन्होंने इस state-sponsored साइबर हमले का पर्दाफाश किया।अगर आपको साइबर सुरक्षा, जासूसी, और डिजिटल warfare का भविष्य दिलचस्प लगता है, तो यह पॉडकास्ट आपके लिए है। सुनिए कैसे एक वायरस ने पूरी दुनिया को हिला दिया!
Husk å besøke podkastens nettsted og støtte skaperen: podcasters.spotify.com
Forfatter
Kush
Kategori
Podkastens nettsted
Siste episode
24. aug 2025
Hvor kan du lytte?
Podkaster i appen Replaio Radio Kommer snartPodkaster kommer snart til appen. Installer nå, og bli den første som ser en helt ny tilnærming til podkaster
 Installer gratis
Android nesten 10 mill. nedlastinger · 4,8 i vurdering
iOS snart
Episoder
5. सत्ता परिवर्तन 24.08.2025 10:26
ईरान के परमाणु कार्यक्रम को लेकर तनाव बढ़ रहा था, खासकर जब नटन्ज़ में उनकी यूरेनियम संवर्धन (enrichment) गतिविधियाँ तेज़ हुईं. अंतर्राष्ट्रीय परमाणु ऊर्जा एजेंसी (IAEA) ने ईरान के परमाणु कार्यक्रम पर अपनी पकड़ ढीली होने की घोषणा की. राजनयिक और प्रतिबंधों के प्रयास भी नाकाम रहे. ऐसा लग रहा था कि कोई भी चीज़ ईरान को परमाणु हथियार बनाने के लिए ज़रूरी तकनीक हासिल करने से नहीं रोक सकती. लेकिन, ईरान को पत...
4. स्टक्सनेट विखंडन 17.08.2025 8:20
लगभग एक दर्जन सिमेंटेक शोधकर्ताओं ने स्टक्सनेट के कोड का विश्लेषण करना शुरू किया, लेकिन जल्द ही यह टीम तीन लोगों तक सीमित हो गई: चिएन, ओ'मर्चू और फॉलिएरे। उन्होंने पाया कि स्टक्सनेट की जटिलता के बावजूद इसमें कुछ खामियां थीं । कोड में 'मायर्टस' (myrtus) और 'गुआवा' (guava) जैसे शब्द मिले। ये शब्द सिर्फ वनस्पति विज्ञान से संबंधित नहीं थे, बल्कि इनके गहरे, ऐतिहासिक और राजनीतिक अर्थ...
3. नतांज 10.08.2025 9:50
ईरान के नटांज़ में तकनीशियन अपने सेंट्रीफ्यूज को लेकर परेशान थे । दुनिया की नज़र इस पर थी । फिर अमेरिका में एक ईरानी समूह ने खुलासा किया कि नटांज़ के पास एक गुप्त परमाणु सुविधा बन रही है । सालों पहले, पाकिस्तान के एक विशेषज्ञ ने ईरान को सेंट्रीफ्यूज डिज़ाइन बेचे थे । सेटेलाइट से पता चला कि यह एक गुप्त यूरेनियम संवर्धन प्लांट था । अब सवाल यह था कि ईरान को यह सब बनाने में कौन मदद कर रहा था और दुनिया...
2. 500 किलोबाइट का रहस्य 03.08.2025 10:20
Liam O'Murchu नाम का एक 33 साल का Irish शख्स स्टक्सनेट मैलवेयर की जांच करता है । उसे पता चलता है कि यह कोड बहुत बड़ा और जटिल है। इसका काम करने का तरीका भी अनोखा है, जो किसी ने पहले नहीं देखा था। जब वह कोड का विश्लेषण करना शुरू करता है, तो उसे पता चलता है कि यह ईरान में केंद्रित एक targetted हमला था। लेकिन, सवाल यह है कि इस malware का असली मकसद क्या था?
1. पूर्व चेतावनी 26.07.2025 8:43
साइबर सुरक्षा विशेषज्ञ सर्गेई उलासेन और ओलेग कुप्रेव ने 2010 में एक बेहद खतरनाक और स्मार्ट वायरस, स्टक्सनेट, खोजा। यह वायरस चुपचाप फैल रहा था, जो कंप्यूटरों के लिए एक बड़े खतरे का संकेत था। इसके पीछे की कहानी में कई हैरतअंगेज़ बातें सामने आईं, जैसे कि इसने एक दुर्लभ zero-day exploit का इस्तेमाल किया और एक बड़ी कंपनी का डिजिटल certificateचुराया। लेकिन असली सवाल यह था कि स्टक्सनेट का मकसद क्या था, और य...
परिचय / Introduction 20.07.2025 1:44
Stuxnet एक तरह का malware था, और इसे दुनिया का पहला digital हथियार माना जाता है। ये एक बहुत ही एडवांस मैलवेयर था जिसे चुपचाप और अदृश्य रूप से काम करने के लिए design किया गया था। इसका असली मकसद ईरान के परमाणु कार्यक्रम को रोकना, धीमा करना और खत्म कर देना था । इसने खासकर ईरान के एक परमाणु प्लांट में लगी centrifuge मशीनों को निशाना बनाया था। Stuxnet के सामने आने के बाद साइबर युद्ध का एक नया दौर शुरू...
0. आरंभ 19.07.2025 5:38
क्या आप जानते हैं ईरान के नतान्ज़ न्यूक्लियर प्लांट में क्या हुआ था? 2009 के आखिर में, IAEA के अधिकारियों ने देखा कि वहाँ पर सेंट्रीफ्यूज अचानक से बहुत तेज़ी से खराब होने लगे थे और उन्हें बदला जा रहा था। ये मशीनें आमतौर पर 10 साल चलती हैं, लेकिन यहाँ तो हज़ारों की संख्या में ये खराब हो रही थीं! IAEA के इंस्पेक्टर हर बार आते और कैमरे से भी निगरानी करते, लेकिन उन्हें समझ नहीं आ रहा था कि आखिर गड़बड़...
Lignende podkaster


Hør på podkasten Stuxnet - the silent sabotage (हिंदी में) i Replaio
Radio og podkaster i én app - gratis og uten registrering. Installer i dag, og ikke gå glipp av lanseringen
Replaio er ikke podkastutgiver; programnavn, omslag og lyd tilhører opphavspersonene og distribueres via offentlige RSS-feeder.