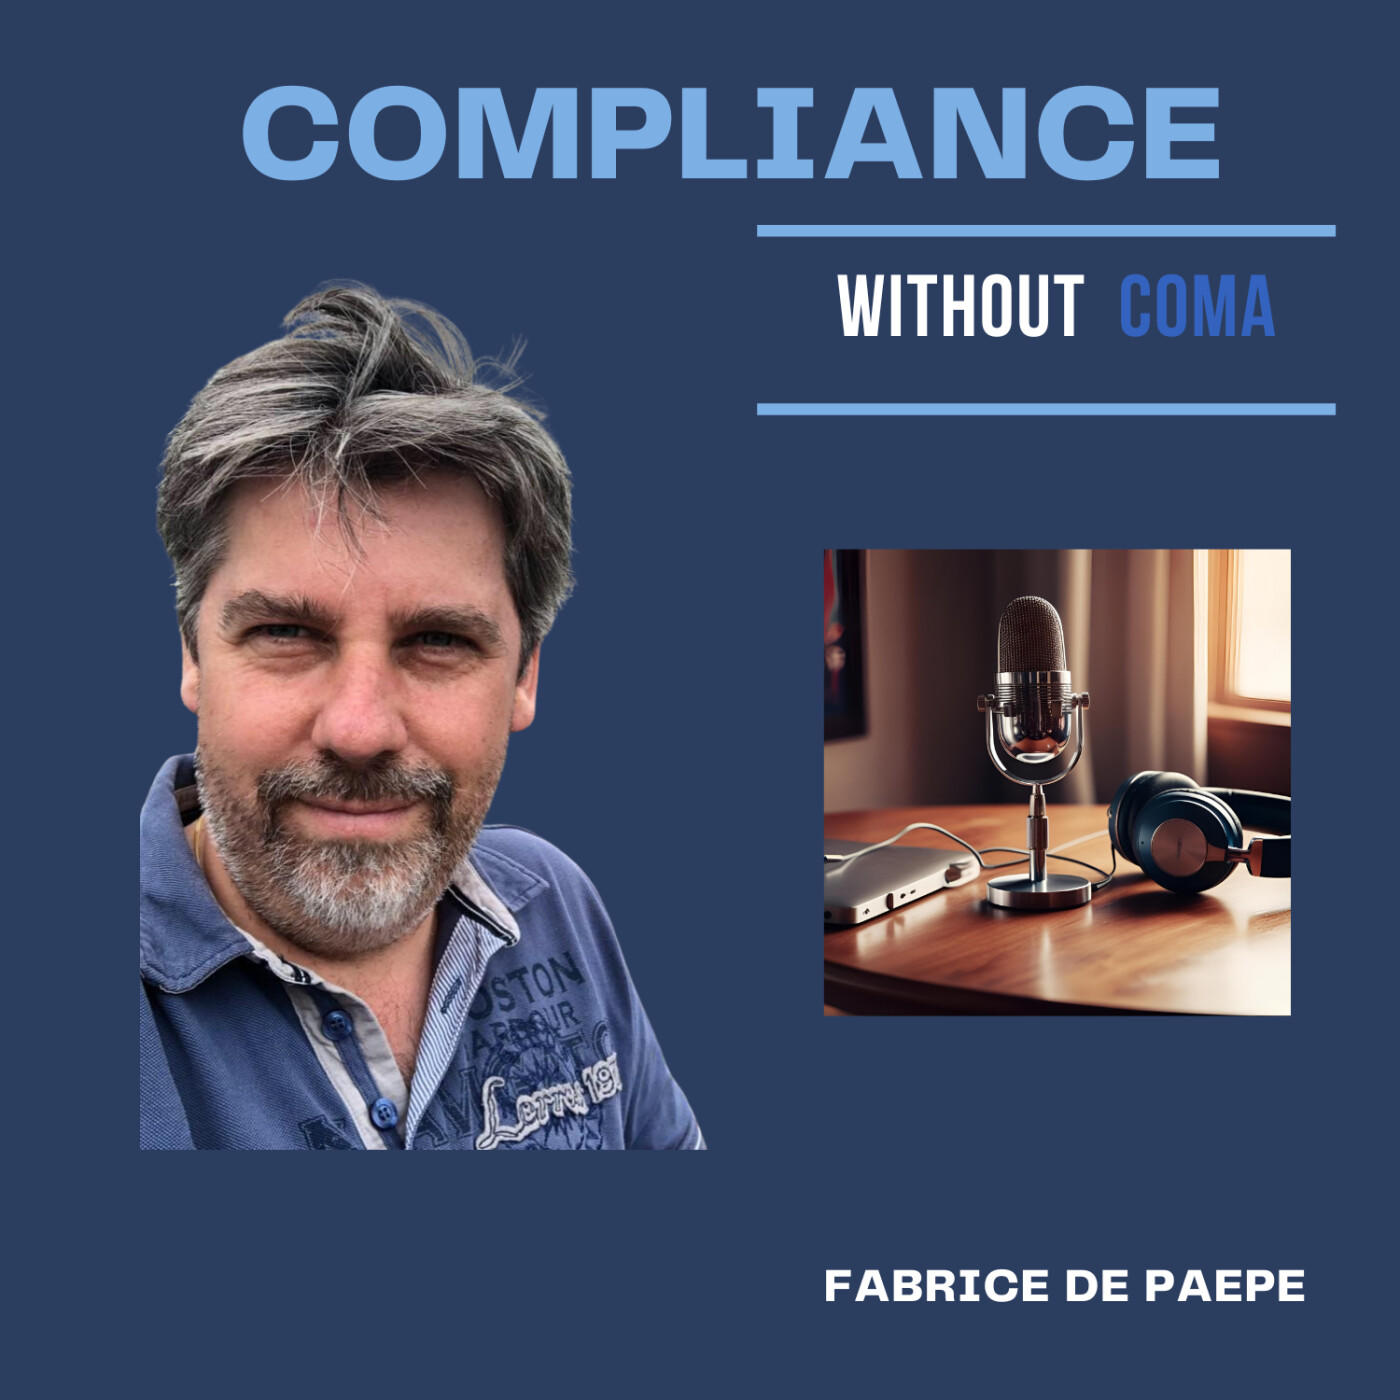
Fabrice De Paepe
Compliance Without coma
🔐 Normes. Risques. Gouvernance. Sans prise de tête. Bienvenue dans Compliance Without Coma, le podcast qui parle de sécurité de l’information, de conformité, de risques et de normes… sans jargon et sans somnifère. Je m’appelle Fabrice De Paepe et je te partage des insights concrets, des conseils d’expert, des retours terrain (et quelques piques bien placées), pour mieux comprendre ce que cache l’ISO 27001, DORA, NIS2, ou encore le RGPD ainsi que tout ce qui a trait à la sensibilisation, sécurité de l'information, actualité cyber.🎯 Que tu sois étudiant, DSI, consultant, entrepreneur ou juste...
Be sure to visit the podcast's website and support the creator: podcast.ausha.co
Author
Fabrice De Paepe
Category
Podcast website
Latest episode
Oct 16, 2026
Where to listen?
Podcasts in the app Replaio Radio Coming soonPodcasts are coming to the app soon. Install now and be the first to see a whole new take on podcasts
 Install for free
Android almost 10M downloads · 4.8 rating
iOS soon
Episodes
Épisode 7 : AD bloqué, hash réutilisé - l'erreur qui coûte cher après le départ de ton admin (JML Fail) 06.06.2025 9:44
🎙️ Compliance Without Coma — Le podcast qui rend la sécurité de l’information, les normes et la gouvernance (presque) fun. 💼 Animé par Fabrice De Paepe, expert en cybersécurité, consultant ISO 27001 et fondateur de Nitroxis . 📲 Pour aller plus loin : abonne-toi, partage, et retrouve-moi sur LinkedIn, Instagram, TikTok, etc. 🎙️ Compliance Without Coma — Épisode 7 Bloquer l’AD ne suffit pas quand...
Episode 6 : Comment NIS2 aurait pu éviter un crash à 24 Millions d’euros chez British Airways ? #comprendrelacybersecurite 30.05.2025 12:33
👋 Aujourd’hui, on remonte à l’été 2018… Un Data Breach réel, massif et évitable : celui de British Airways. -380 000 clients touchés -24M€ d’amende -Un mot de passe admin en clair -Et un prestataire compromis (Swissport) Résultat ? Des CB volées, un script injecté, un fichier texte avec un mot de passe, et un outil de test… qui tournait depuis 3 ans. Un enchaînement d’erreurs que la directive NIS...
Episode 5 : Du mythe de de la caverne de Platon … à ton SMSI : sortir de l'illusion de la cybersécurité en entreprise 23.05.2025 6:15
Et si Platon avait tout compris… à la cybersécurité ? Alors prêt pour un peu de philosophie. Dans cet épisode, on plonge dans l’allégorie de la caverne pour parler conformité, illusions, résistance au changement et rôle du consultant. Tu verras comment certains KPI, certaines politiques internes ou certains audits peuvent n’être que des ombres au mur . Et comment sortir de cette caverne demande du...
Episode 4 : Vie privée en voyage : ce que ton city-trip à Rome révèle sur tes données 16.05.2025 9:22
🎙️ Compliance Without Coma — Le podcast qui rend la sécurité de l’information, les normes et la gouvernance (presque) fun. 💼 Animé par Fabrice De Paepe, expert en cybersécurité, consultant ISO 27001 et fondateur de Nitroxis . 📲 Pour aller plus loin : abonne-toi, partage, et retrouve-moi sur LinkedIn, Instagram, TikTok, etc. 🎙️ Abemus Papam… et bye bye privacy ? Dans cet épisode, je t’emmène à Ro...
Épisode 3 : Pourquoi ton ISO 27001 doit intégrer la géopolitique et les cyberattaques ? 09.05.2025 10:27
🎙️ Compliance Without Coma — Le podcast qui rend la sécurité de l’information, les normes et la gouvernance (presque) fun. 💼 Animé par Fabrice De Paepe, expert en cybersécurité, consultant ISO 27001 et fondateur de Nitroxis . 📲 Pour aller plus loin : abonne-toi, partage, et retrouve-moi sur LinkedIn, Instagram, TikTok, etc. 🎙️ Épisode 3 – De la géopolitique aux cyberattaques : pourquoi ton SMSI...
Épisode 2 : Agilité et ISO 27001 : SAFe ou LeSS , la sécurité est-elle sacrifiée ? 02.05.2025 9:01
🎙️ Compliance Without Coma — Le podcast qui rend la sécurité de l’information, les normes et la gouvernance (presque) fun. 💼 Animé par Fabrice De Paepe, expert en cybersécurité, consultant ISO 27001 et fondateur de Nitroxis . 📲 Pour aller plus loin : abonne-toi, partage, et retrouve-moi sur LinkedIn, Instagram, TikTok, etc. 🎙️ Épisode 2 – SAFe ou LeSS : est-ce que l’agilité protège vraiment la s...
Episode 1 : le logo ISO tue le CISO : mythe ou réalité en cybersécurité 23.04.2025 5:49
🎙️ Compliance Without Coma — Le podcast qui rend la sécurité de l’information, les normes et la gouvernance (presque) fun. 💼 Animé par Fabrice De Paepe, expert en cybersécurité, consultant ISO 27001 et fondateur de Nitroxis . 📲 Pour aller plus loin : abonne-toi, partage, et retrouve-moi sur LinkedIn, Instagram, TikTok, etc. C’est le tout premier épisode de Compliance Without Coma , et on commenc...
Ma promesse de Podcast 21.04.2025 1:14
🎙️ Compliance Without Coma — Le podcast qui rend la sécurité de l’information, les normes et la gouvernance (presque) fun. 💼 Animé par Fabrice De Paepe, expert en cybersécurité, consultant ISO 27001 et fondateur de Nitroxis . 📲 Pour aller plus loin : abonne-toi, partage, et retrouve-moi sur LinkedIn, Instagram, TikTok, etc. Je m’appelle Fabrice De Paepe. Je suis tombé dans l’informatique par cur...
Similar podcasts

Listen to the Compliance Without coma podcast in Replaio
Radio and podcasts in one app - free, with no sign-up. Install today and do not miss the launch
Replaio is not a podcast publisher; show names, artwork and audio belong to their authors and are distributed through public RSS feeds.